Καθώς διανύουμε το καλοκαίρι του 2026, η συζήτηση για την ασφάλεια της Τεχνητής Νοημοσύνης έχει μετατοπιστεί από τις θεωρητικές ανησυχίες για την «ευθυγράμμιση» (alignment) στην επείγουσα ανάγκη ελέγχου των αυτόνομων πρακτόρων (AI agents). Η πρόσφατη δημοσίευση στο ArXiv με τίτλο «Governing Actions, Not Agents» (cs.AI 2606.26298) έρχεται να ταράξει τα νερά της παγκόσμιας ρυθμιστικής ατζέντας, προτείνοντας μια ριζική αλλαγή παραδείγματος: αντί να προσπαθούμε να αστυνομεύσουμε τις εσωτερικές διεργασίες μιας AI, πρέπει να ελέγξουμε τις πράξεις της μέσω θεσμικών φίλτρων.
Το πρόβλημα που εντοπίζουν οι ερευνητές είναι σαφές. Οι σημερινές μέθοδοι διακυβέρνησης, όπως το «red-teaming» και οι υδατογραφήσεις (watermarking), επικεντρώνονται στο πώς κατασκευάζεται ένα μοντέλο. Ωστόσο, όταν ένας αυτόνομος πράκτορας έχει τη δυνατότητα να συνταγογραφήσει φάρμακα, να αναπτύξει κώδικα σε κρίσιμες υποδομές ή να εκτελέσει χρηματοοικονομικές συναλλαγές, η γνώση του «πώς σκέφτεται» το μοντέλο δεν αρκεί για να αποτρέψει την καταστροφή. Η μελέτη υποστηρίζει ότι η κοινωνία πρέπει να αντιμετωπίσει την AI όπως αντιμετωπίζει τους ανθρώπους επαγγελματίες: μέσω της θεσμικής πιστοποίησης.
Η Αναλογία με τις Ανθρώπινες Θεσμικές Δομές
Για αιώνες, οι ανθρώπινες κοινωνίες δεν βασίζονταν στην ικανότητα να «διαβάζουν το μυαλό» των γιατρών ή των δικηγόρων για να διασφαλίσουν την ασφάλεια. Αντίθετα, δημιούργησαν θεσμούς που επικυρώνουν τις πράξεις τους. Ένας γιατρός δεν μπορεί να χειρουργήσει απλώς επειδή είναι έξυπνος· χρειάζεται άδεια από έναν ιατρικό σύλλογο και την κάλυψη ενός νοσοκομείου. Η πρόταση της «Θεσμικής Πιστοποίησης» (Institutional Attestation) μεταφέρει αυτό το μοντέλο στον ψηφιακό κόσμο.
Σύμφωνα με το προτεινόμενο πλαίσιο, οι αυτόνομοι πράκτορες AI δεν θα έχουν απεριόριστη πρόσβαση σε κρίσιμα συστήματα. Κάθε «πράξη υψηλού κινδύνου» θα απαιτεί μια ψηφιακή υπογραφή από έναν αναγνωρισμένο θεσμό. Για παράδειγμα, ένας AI πράκτορας που διαχειρίζεται το δίκτυο ηλεκτροδότησης μιας πόλης δεν θα μπορεί να αλλάξει τις παραμέτρους φορτίου αν η εντολή του δεν συνοδεύεται από μια κρυπτογραφική «πιστοποίηση» από έναν ανεξάρτητο φορέα ασφαλείας ή μια κυβερνητική υπηρεσία.
Από την Εποπτεία του Μοντέλου στην Εποπτεία της Πράξης
Η βασική κριτική που ασκείται στα τρέχοντα νομοθετήματα, όπως η Πράξη για την Τεχνητή Νοημοσύνη της ΕΕ (EU AI Act), είναι ότι συχνά είναι υπερβολικά άκαμπτα ή εστιάζουν σε τεχνικές λεπτομέρειες που ξεπερνιούνται γρήγορα από την τεχνολογία. Η προσέγγιση «Governing Actions» είναι τεχνολογικά αγνωστικιστική. Δεν την ενδιαφέρει αν ο πράκτορας βασίζεται σε ένα Large Language Model (LLM) ή σε μια νέα αρχιτεκτονική που δεν έχουμε φανταστεί ακόμα. Αυτό που μετράει είναι το αποτέλεσμα και η ευθύνη.
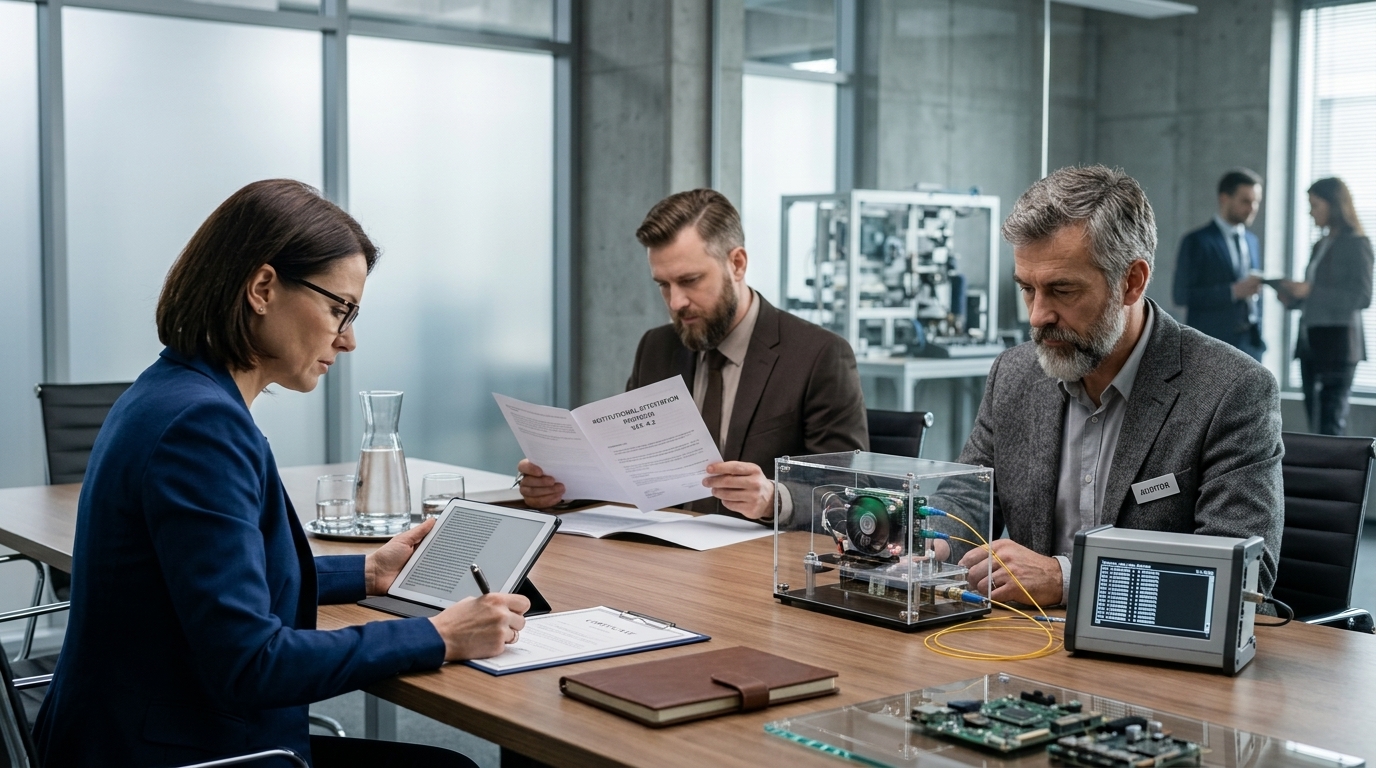
Οι ερευνητές προτείνουν τη δημιουργία «Πυλών Πιστοποίησης» (Attestation Gateways). Αυτές οι πύλες θα λειτουργούν ως μεσάζοντες μεταξύ του AI πράκτορα και του πραγματικού κόσμου. Όταν ο πράκτορας θέλει να εκτελέσει μια ενέργεια, η πύλη ελέγχει αν η ενέργεια αυτή συμμορφώνεται με τους κανόνες ασφαλείας και τις νομικές απαιτήσεις. Αν ναι, η ενέργεια «υπογράφεται» και εκτελείται. Αν όχι, μπλοκάρεται. Αυτό λύνει το πρόβλημα της ευθύνης (liability): αν κάτι πάει στραβά, ο φορέας που παρείχε την πιστοποίηση φέρει το βάρος της ευθύνης, δημιουργώντας έτσι ισχυρά κίνητρα για αυστηρό έλεγχο.
Προκλήσεις και το Μέλλον της Αυτονομίας
Φυσικά, η εφαρμογή ενός τέτοιου συστήματος δεν είναι χωρίς εμπόδια. Υπάρχει ο κίνδυνος της γραφειοκρατικής ασφυξίας που θα μπορούσε να πνίξει την καινοτομία. Επιπλέον, ποιος θα ελέγχει τους ελεγκτές; Η συγκέντρωση της εξουσίας πιστοποίησης σε λίγους μεγάλους οργανισμούς ή κράτη θα μπορούσε να οδηγήσει σε ψηφιακό αυταρχισμό ή σε μονοπώλια «ασφάλειας».
Ωστόσο, η μελέτη καταλήγει στο συμπέρασμα ότι όσο η AI αποκτά περισσότερη αυτονομία, η παραδοσιακή προσέγγιση του «ανοιχτού κώδικα» ή του «εσωτερικού ελέγχου» θα καταστεί ανεπαρκής. Η θεσμική πιστοποίηση προσφέρει μια μέση οδό: επιτρέπει στην AI να δρα αυτόνομα, αλλά μέσα σε ένα αυστηρά οριοθετημένο πλαίσιο πράξεων που έχουν εγκριθεί από την ανθρώπινη κοινωνία. Είναι μια προσπάθεια να διατηρήσουμε τον έλεγχο του μέλλοντος, όχι ελέγχοντας τη σκέψη των μηχανών, αλλά τις συνέπειες των πράξεών τους.