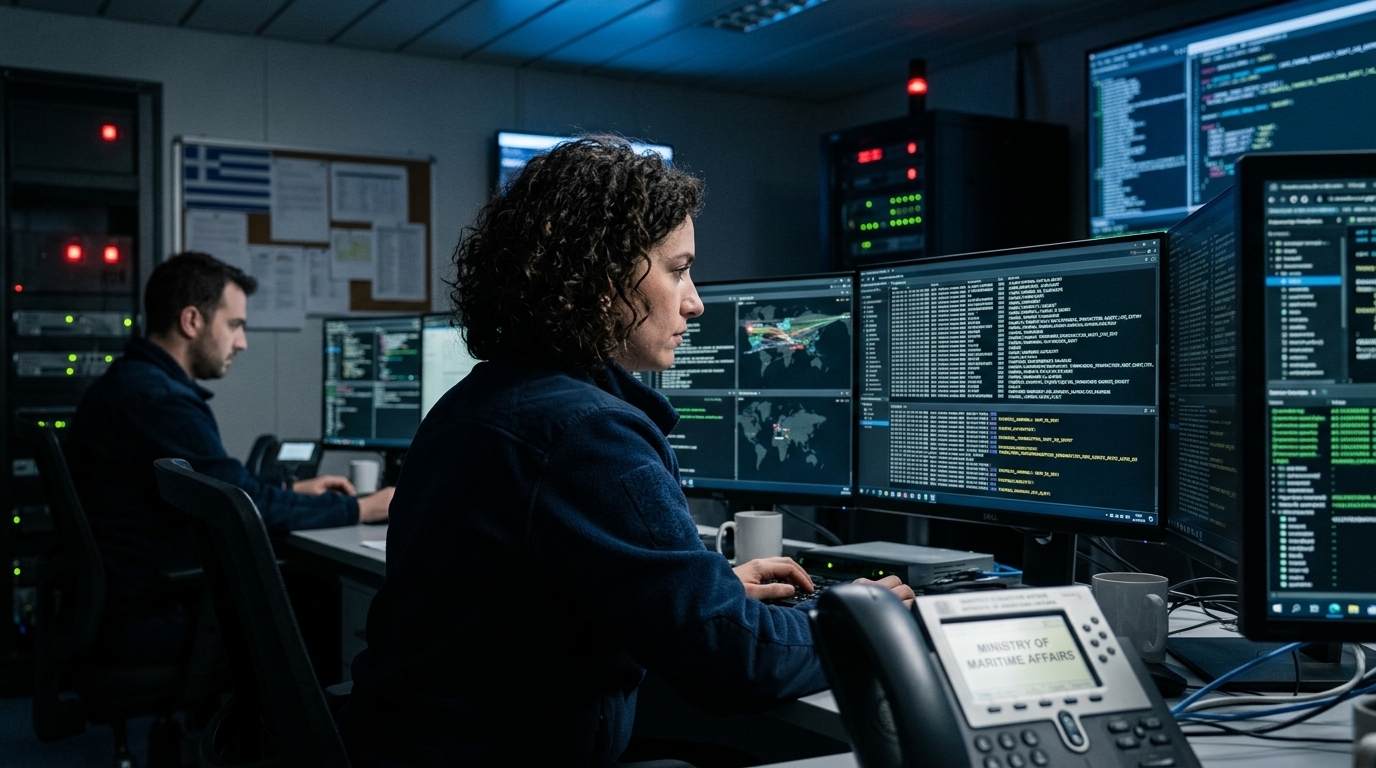
Σε μια εποχή όπου το ψηφιακό έγκλημα εξελίσσεται ταχύτερα από τις παραδοσιακές μεθόδους αστυνόμευσης, η πρόσφατη επιτυχία της Διεύθυνσης Δίωξης Κυβερνοεγκλήματος της Ελληνικής Αστυνομίας αποτελεί ορόσημο. Η υπόθεση της απόπειρας κλοπής 4 εκατομμυρίων ευρώ από μια ελληνική ναυτιλιακή εταιρεία δεν είναι απλώς μια είδηση αστυνομικού ρεπορτάζ, αλλά ένα μάθημα στρατηγικής άμυνας στον κυβερνοχώρο. Η πλήρης ανάκτηση του ποσού, η οποία επιτεύχθηκε χάρη στον συντονισμό πολλαπλών κρατικών και τραπεζικών φορέων, υπογραμμίζει ότι η τεχνολογία μπορεί να λειτουργήσει ως ασπίδα εξίσου αποτελεσματικά όσο και ως όπλο στα χέρια των κακοποιών.
Η Ανατομία της Απάτης: Το Φαινόμενο BEC
Η συγκεκριμένη επίθεση βασίστηκε στη μέθοδο του Business Email Compromise (BEC), μια από τις πιο επικίνδυνες και οικονομικά καταστροφικές μορφές ηλεκτρονικής απάτης παγκοσμίως. Οι δράστες δεν χρησιμοποίησαν περίπλοκους ιούς ή brute-force επιθέσεις, αλλά την κοινωνική μηχανική (social engineering). Διείσδυσαν στην επικοινωνία μεταξύ της ναυτιλιακής εταιρείας και ενός συνεργάτη της, παρακολουθώντας την ανταλλαγή μηνυμάτων ηλεκτρονικού ταχυδρομείου. Την κατάλληλη στιγμή, παρενέβησαν αποστέλλοντας πλαστά τιμολόγια ή οδηγίες πληρωμής, υποδεικνύοντας τραπεζικούς λογαριασμούς που ελέγχονταν από τους ίδιους.
Στον κλάδο της ναυτιλίας, όπου οι συναλλαγές είναι συχνές, διεθνείς και αφορούν τεράστια ποσά, οι εγκληματίες βρίσκουν πρόσφορο έδαφος. Η πολυπλοκότητα των εφοδιαστικών αλυσίδων και η πίεση του χρόνου συχνά οδηγούν σε χαλάρωση των ελεγκτικών μηχανισμών. Στη συγκεκριμένη περίπτωση, η απάτη έγινε αντιληπτή όταν η εταιρεία διαπίστωσε ότι ο πραγματικός δικαιούχος δεν είχε λάβει ποτέ τα χρήματα, ενεργοποιώντας αμέσως τα αντανακλαστικά των αρχών.
Η «Χρυσή Ώρα» και ο Συντονισμός των Αρχών
Η επιτυχία της επιχείρησης κρίθηκε στα πρώτα λεπτά. Στο οικονομικό έγκλημα, υπάρχει η λεγόμενη «χρυσή ώρα», το διάστημα δηλαδή κατά το οποίο τα χρήματα βρίσκονται ακόμη σε τροχιά μεταφοράς και δεν έχουν «σπαστεί» σε εκατοντάδες μικρότερους λογαριασμούς ή δεν έχουν μετατραπεί σε κρυπτονομίσματα. Η Διεύθυνση Δίωξης Κυβερνοεγκλήματος, σε άμεση συνεργασία με την Αρχή για το Ξέπλυμα Μαύρου Χρήματος και τη Διεύθυνση Διεθνούς Αστυνομικής Συνεργασίας, κατάφερε να ιχνηλατήσει τη διαδρομή του χρήματος σε πραγματικό χρόνο.
Η συνεργασία με τις εμπλεκόμενες τράπεζες, τόσο στην Ελλάδα όσο και στο εξωτερικό, ήταν καθοριστική. Μέσω των διαύλων της Interpol και της Europol, εκδόθηκαν επείγουσες εντολές δέσμευσης των λογαριασμών προορισμού. Είναι χαρακτηριστικό ότι τέτοιου είδους επιχειρήσεις απαιτούν υπέρβαση της γραφειοκρατίας, καθώς οι δράστες χρησιμοποιούν συχνά «μουλάρια χρήματος» (money mules) σε δικαιοδοσίες με χαλαρό εποπτικό πλαίσιο. Η ελληνική αστυνομία απέδειξε ότι διαθέτει την τεχνογνωσία να αντιμετωπίσει διεθνή κυκλώματα που δραστηριοποιούνται στο «σκοτεινό διαδίκτυο».
Η Ναυτιλία ως Στρατηγικός Στόχος
Γιατί όμως στοχοποιούνται οι ναυτιλιακές εταιρείες; Η απάντηση κρύβεται στη φύση της ελληνικής οικονομίας. Η ναυτιλία αποτελεί την αιχμή του δόρατος της χώρας, διαχειριζόμενη κεφάλαια δισεκατομμυρίων. Για τους κυβερνοεγκληματίες, μια επιτυχής επίθεση σε μια ναυτιλιακή μπορεί να αποφέρει κέρδη που άλλες επιχειρήσεις θα χρειαζόντουσαν χρόνια για να συγκεντρώσουν. Επιπλέον, η διεθνής φύση του κλάδου σημαίνει ότι οι πληρωμές γίνονται σε διαφορετικές ζώνες ώρας και νομίσματα, περιπλέκοντας την άμεση επαλήθευση.
Η υπόθεση αυτή λειτουργεί ως προειδοποίηση για το σύνολο του επιχειρηματικού κόσμου. Η επένδυση στην κυβερνοασφάλεια δεν αφορά πλέον μόνο τα τείχη προστασίας (firewalls), αλλά και την εκπαίδευση του προσωπικού. Η επαλήθευση των τραπεζικών στοιχείων μέσω δεύτερου καναλιού επικοινωνίας (π.χ. τηλεφωνική επιβεβαίωση) παραμένει η πιο απλή και αποτελεσματική μέθοδος πρόληψης του BEC. Η ΕΛ.ΑΣ. με την παρέμβασή της δεν έσωσε μόνο 4 εκατομμύρια ευρώ, αλλά και τη φήμη της αξιοπιστίας των ελληνικών αρχών στη διεθνή σκηνή.
Συμπεράσματα και Μελλοντικές Προκλήσεις
Παρά την επιτυχία, η απειλή παραμένει. Οι ομάδες κυβερνοεγκλήματος χρησιμοποιούν πλέον Τεχνητή Νοημοσύνη για να δημιουργούν ακόμη πιο πειστικά μηνύματα ή ακόμα και deepfake φωνές για να παραπλανούν στελέχη οικονομικών διευθύνσεων. Η θωράκιση των εταιρειών πρέπει να είναι διαρκής και δυναμική. Η στενή συνεργασία δημόσιου και ιδιωτικού τομέα, όπως φάνηκε σε αυτή την υπόθεση, είναι ο μόνος δρόμος για την αντιμετώπιση του οργανωμένου ψηφιακού εγκλήματος. Η ελληνική αστυνομία έστειλε ένα σαφές μήνυμα: ο ψηφιακός χώρος δεν είναι πλέον μια «άγρια δύση» χωρίς νόμο.