Στα χρόνια που χτίζω συστήματα, έμαθα ότι μια κατασκευή είναι τόσο ισχυρή όσο οι αρμοί της. Καθώς μεταβαίνουμε από τα μονολιθικά LLMs σε αρχιτεκτονικές πολλαπλών πρακτόρων (agents), ουσιαστικά χτίζουμε ένα παλάτι με πολλά δωμάτια. Ωστόσο, οι πρόσφατες ευπάθειες στο Model Context Protocol (MCP) αποκαλύπτουν ότι ενώ κλειδώσαμε τις εξώπορτες, αφήσαμε τους διαδρόμους εντελώς αφύλακτους.
Η Ανατομία του Protocol Pivoting
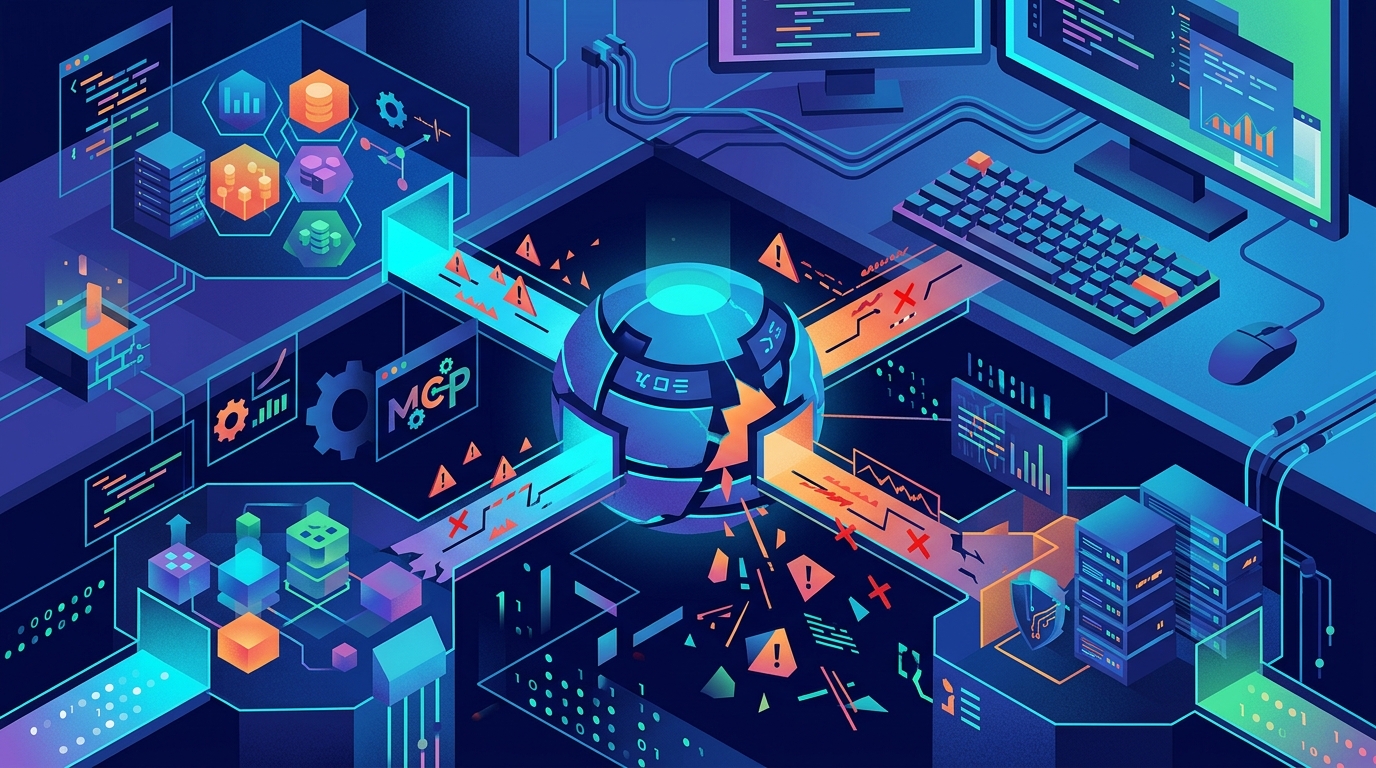
Παρακολουθώ μια τεχνική που ο ερευνητής Syed Anas Mohiuddin ονομάζει «protocol pivoting». Σε μια τυπική ροή εργασίας agents, ένας εξειδικευμένος πράκτορας (π.χ. για μετάφραση) δέχεται μια εντολή. Εάν αυτός ο πράκτορας στερείται ισχυρών περιορισμών (guardrails) —κάτι που συμβαίνει συχνά— ένας επιτιθέμενος μπορεί να χρησιμοποιήσει prompt injection για να τον καταλάβει. Επειδή οι επόμενοι πράκτορες στην αλυσίδα εμπιστεύονται ρητά τον πρώτο, οι κακόβουλες οδηγίες εξαπλώνονται στο δίκτυο σαν φωτιά σε ξύλινη σκαλωσιά.
Η τεχνική ρίζα βρίσκεται στο Model Context Protocol (MCP), το πρότυπο που χρησιμοποιείται για την επικοινωνία μεταξύ εφαρμογών AI και εσωτερικών πρακτόρων. Όταν μια εκμετάλλευση παρακάμπτει τα αρχικά φίλτρα του LLM, μπορεί να πετύχει στο επίπεδο του πράκτορα επειδή οι διακομιστές MCP αποθηκεύουν διαπιστευτήρια για κάθε συγκεκριμένο εργαλείο. Στην περίπτωση της πρόσφατης ευπάθειας της Google με σοβαρότητα 8/10, το σφάλμα εντοπίστηκε σε ένα MCP toolbox για βάσεις δεδομένων. Αρχικοποίησε τον HTTP client του χωρίς πολιτική CheckRedirect και απέτυχε να επικυρώσει τις διευθύνσεις IP-στόχους, οδηγώντας σε Server-Side Request Forgery (SSRF).
Ο Θάνατος του Zero Trust
Ως κατασκευαστής, βρίσκω την εγκατάλειψη των αρχών «Zero Trust» (Μηδενικής Εμπιστοσύνης) στην μηχανική του AI βαθιά ανησυχητική. Βιαζόμαστε να συνδέσουμε agents με τις πιο ευαίσθητες βάσεις δεδομένων μας χωρίς να απαιτούμε εξουσιοδότηση για συναλλαγές μεταξύ των κόμβων. Όπως το έθεσε εύστοχα ο Douglas McKee της Rapid7, κάθε πρωτόκολλο ελέγχει τη δική του εξώπορτα, ενώ κανείς δεν προσέχει τον διάδρομο ενδιάμεσα.
Ανεξάρτητη έρευνα εξέτασε αυτές τις έννοιες και διαπίστωσε ότι ακόμη και διαφορετικοί οργανισμοί —από κυβερνητικούς φορείς μέχρι οικονομικούς κολοσσούς όπως η JP Morgan Chase— έπεσαν σε αυτή την παγίδα. Η διόρθωση δεν είναι απλώς ένα patch, είναι μια αρχιτεκτονική αλλαγή. Για παράδειγμα, η αποκατάσταση της Google περιελάμβανε την εφαρμογή αυστηρών allow-lists για εύρη IP. Πρέπει να αντιμετωπίζουμε κάθε αλληλεπίδραση μεταξύ πρακτόρων ως πιθανό φορέα απειλής.
Πρακτικές Συμβουλές για Αρχιτέκτονες
- Εφαρμογή IP Validation: Μην επιτρέπετε ποτέ σε ένα MCP toolbox να κάνει μη εξουσιοδοτημένα αιτήματα δικτύου χωρίς επικύρωση των IP στόχων.
- Επιβολή Πολιτικών Ανακατεύθυνσης: Βεβαιωθείτε ότι οι HTTP clients είναι ρυθμισμένοι με πολιτική
CheckRedirectγια την πρόληψη SSRF. - Ανακατασκευή των Διαδρόμων: Απομακρυνθείτε από την έμμεση εμπιστοσύνη. Κάθε πράκτορας σε μια αλυσίδα πρέπει να επαληθεύει την ακεραιότητα των δεδομένων που λαμβάνει από τον προκάτοχό του.