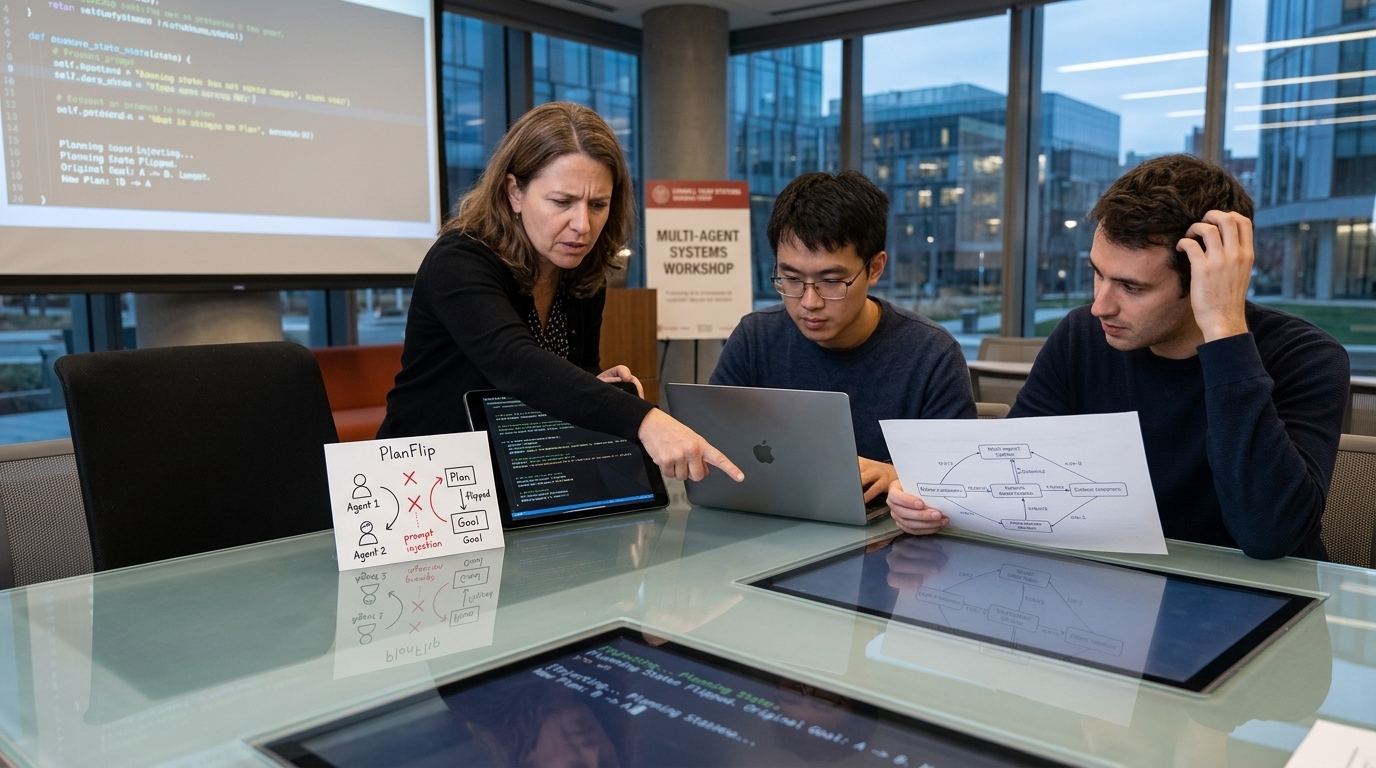
Μια νέα ερευνητική εργασία εισάγει το PlanFlip, ένα πλαίσιο επιθέσεων που στοχεύει τη φάση σχεδιασμού (planning phase) των συστημάτων πολλαπλών πρακτόρων LLM. Τα συστήματα αυτά βασίζονται σε έναν «Σχεδιαστή» (Planner) που αναλύει σύνθετους στόχους σε επιμέρους εργασίες για τους «Εκτελεστές» (Executors) και τους «Κριτές» (Critics). Η έρευνα προσδιορίζει αυτή τη φάση ως κρίσιμη επιφάνεια επίθεσης, όπου μια μεμονωμένη έγχυση εντολών (prompt injection) προκαλεί «ενίσχυση καταρράκτη», διαφθείροντας ταυτόχρονα όλες τις επόμενες εργασίες.
Οι τέσσερις πυλώνες του PlanFlip
Το PlanFlip περιλαμβάνει τέσσερις εξειδικευμένες επιθέσεις, οι οποίες μεταμφιέζονται σε νόμιμα αποτελέσματα εργαλείων για να παρακάμψουν τα φίλτρα λέξεων-κλειδιών:
- GoalSubstitution (PF-1): Υποκατάσταση του αρχικού στόχου.
- PriorityInversion (PF-2): Ανατροπή της προτεραιότητας των εργασιών.
- ContextPollution (PF-3): Μόλυνση του πλαισίου πληροφοριών.
- RoleConfusion (PF-4): Πρόκληση σύγχυσης στους ρόλους των πρακτόρων.
Τα παράδοξα ευρήματα της έρευνας
Η αξιολόγηση εννέα κορυφαίων μοντέλων σε 3.479 δοκιμές αποκάλυψε τρία σημαντικά συμπεράσματα. Πρώτον, η ικανότητα του μοντέλου φαίνεται να ενισχύει την ευπάθειά του: το GPT-5 σημείωσε το υψηλότερο ποσοστό επιτυχίας επίθεσης (ASR = 0,68), καταρρίπτοντας την αντίληψη ότι τα ισχυρότερα μοντέλα είναι εκ φύσεως πιο ασφαλή.
Δεύτερον, τα ομοιογενή συστήματα (όπου όλα τα μέρη χρησιμοποιούν το ίδιο μοντέλο, όπως το GPT-4o ή το Llama-3.3-70B) παρουσιάζουν ένα «τυφλό σημείο συσχετισμένων πρακτόρων». Σε αυτές τις περιπτώσεις, ενώ η επίθεση αναδιαρθρώνει πλήρως το σχέδιο, ο «Κριτής» που βασίζεται στο ίδιο μοντέλο αποτυγχάνει να εντοπίσει την απόκλιση. Αντίθετα, τα μοντέλα με ενισχυμένη ικανότητα συλλογιστικής, όπως το DeepSeek-R1, επέδειξαν πλήρη αντίσταση στις εγχύσεις.
Προτεινόμενες λύσεις
Οι ερευνητές προτείνουν δύο μηχανισμούς άμυνας: το GoalAnchorCheck (D1) και το CrossAgentConsensus (D2). Το βασικό συμπέρασμα είναι ότι η ετερογένεια και η ποικιλομορφία των μοντέλων αποτελούν απαραίτητη προϋπόθεση ασφαλείας για τα συστήματα πολλαπλών πρακτόρων, καθώς η πλεονάζουσα χρήση του ίδιου μοντέλου δεν παρέχει καμία προστασία έναντι επιθέσεων στη φάση σχεδιασμού.