Η εικόνα ενός μοναχικού χάκερ που, με το πάτημα ενός κουμπιού, εξαπολύει μια τεχνητή νοημοσύνη ικανή να γονατίσει ολόκληρες κυβερνήσεις, αποτελεί αγαπημένο κλισέ του Χόλιγουντ. Ωστόσο, η πραγματικότητα του 2026 δείχνει μια πολύ πιο περίπλοκη και λιγότερο τρομακτική εικόνα. Σύμφωνα με πρόσφατες αναλύσεις και στοιχεία που αναδεικνύει το Fortune Greece, η «μεγάλη επίθεση» της AI στην κυβερνοασφάλεια δεν έχει ακόμη την αναμενόμενη καταστροφική αποτελεσματικότητα. Οι κυβερνοεγκληματίες, αν και πειραματίζονται έντονα, φαίνεται να προσκρούουν σε τοίχους που η ίδια η φύση της τεχνολογίας, αλλά και η εγρήγορση των αμυνόμενων, έχουν ορθώσει.
Τα εμπόδια στην αυτοματοποίηση του εγκλήματος
Γιατί λοιπόν οι χάκερ δεν έχουν καταφέρει να κυριαρχήσουν; Το πρώτο και βασικότερο εμπόδιο είναι η ποιότητα του κώδικα που παράγουν τα μεγάλα γλωσσικά μοντέλα (LLMs). Παρόλο που εργαλεία όπως το ChatGPT ή το Claude μπορούν να γράψουν κώδικα, αυτός συχνά περιέχει σφάλματα ή ακολουθεί προβλέψιμα μοτίβα που τα σύγχρονα συστήματα ανίχνευσης εντοπίζουν αμέσως. Οι ερευνητές ασφαλείας επισημαίνουν ότι για να δημιουργηθεί ένα πραγματικά εξελιγμένο κακόβουλο λογισμικό (malware) που να μπορεί να παρακάμψει τις σύγχρονες άμυνες, απαιτείται ακόμη υψηλό επίπεδο ανθρώπινης εξειδίκευσης.
Επιπλέον, οι περιορισμοί (guardrails) που θέτουν οι εταιρείες ανάπτυξης AI, όπως η OpenAI και η Google, έχουν αποδειχθεί πιο ανθεκτικοί από ό,τι αναμενόταν. Αν και υπάρχουν «jailbreaks» και ανεξέλεγκτα μοντέλα στο σκοτεινό διαδίκτυο (Dark Web), αυτά συχνά υστερούν σε υπολογιστική ισχύ και ακρίβεια σε σχέση με τα εμπορικά μοντέλα. Οι κυβερνοεγκληματίες αναγκάζονται να δαπανούν χρόνο και πόρους για να «εκπαιδεύσουν» δικά τους μοντέλα, μια διαδικασία που είναι δαπανηρή και όχι πάντα αποδοτική.
Η άμυνα ως ο πραγματικός κερδισμένος
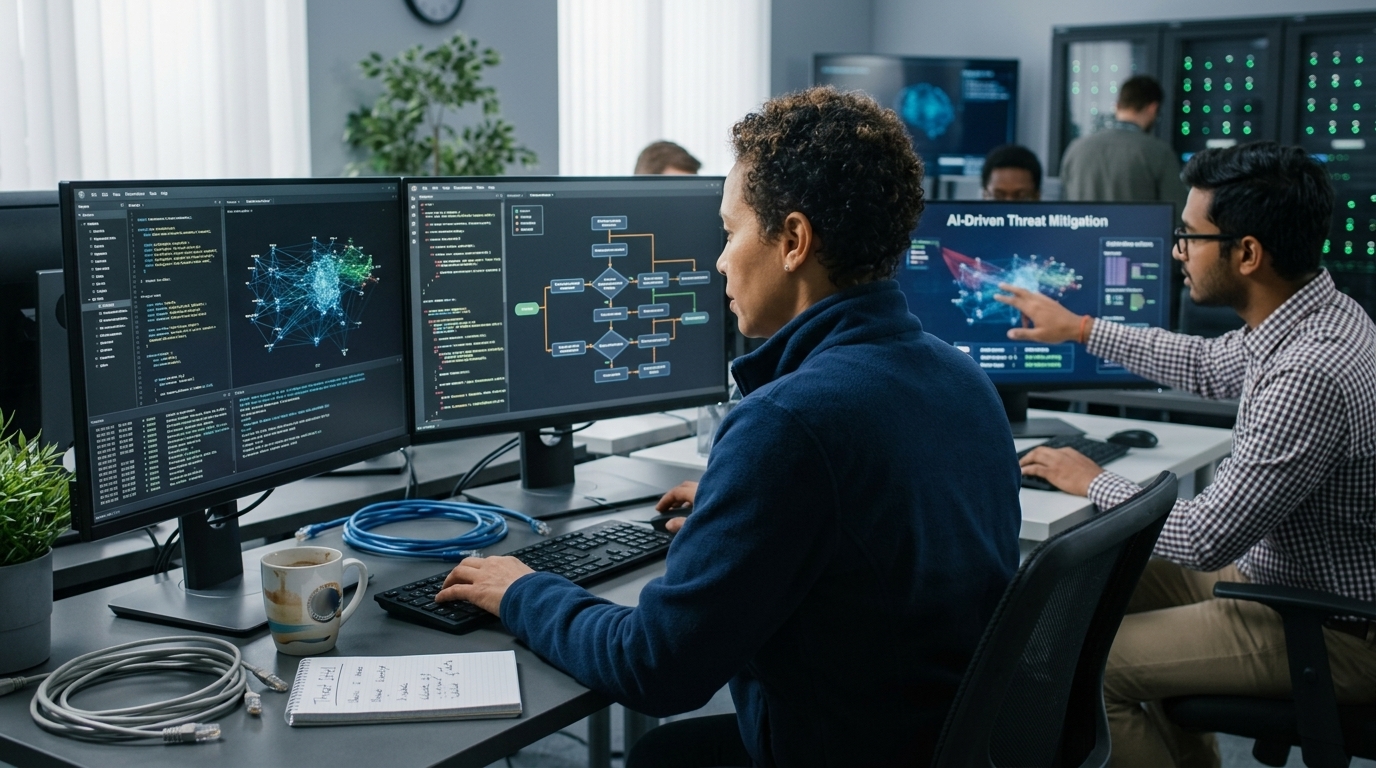
Ενώ η συζήτηση επικεντρώνεται συνήθως στις απειλές, η μεγαλύτερη επανάσταση συμβαίνει στην πλευρά της άμυνας. Οι εταιρείες κυβερνοασφάλειας χρησιμοποιούν την AI για να αναλύουν τεράστιους όγκους δεδομένων σε πραγματικό χρόνο, εντοπίζοντας ανωμαλίες που θα ήταν αδύνατο να δει το ανθρώπινο μάτι. Η «προγνωστική ασφάλεια» είναι πλέον πραγματικότητα: τα συστήματα μπορούν να προβλέψουν την επόμενη κίνηση ενός επιτιθέμενου με βάση προηγούμενα μοτίβα.
Στην Ελλάδα, οι επιχειρήσεις και οι δημόσιοι οργανισμοί έχουν αρχίσει να ενσωματώνουν τέτοια εργαλεία, αναγνωρίζοντας ότι η παραδοσιακή προστασία με τείχη προστασίας (firewalls) δεν αρκεί. Η AI στην άμυνα λειτουργεί ως πολλαπλασιαστής ισχύος για τους αναλυτές ασφαλείας, επιτρέποντάς τους να διαχειρίζονται χιλιάδες ειδοποιήσεις καθημερινά με ελάχιστα λάθη. Αυτό δημιουργεί ένα ασύμμετρο πλεονέκτημα υπέρ των αμυνόμενων, καθώς η AI μπορεί να «μαθαίνει» από κάθε αποτυχημένη επίθεση παγκοσμίως και να θωρακίζει ακαριαία όλα τα συνδεδεμένα συστήματα.
Η παγίδα της Κοινωνικής Μηχανικής και τα Deepfakes
Αν υπάρχει ένας τομέας όπου η AI όντως δίνει προβάδισμα στους εγκληματίες, αυτός είναι η κοινωνική μηχανική (social engineering). Η ικανότητα της AI να δημιουργεί τέλεια γραμμένα μηνύματα ηλεκτρονικού ψαρέματος (phishing) σε οποιαδήποτε γλώσσα, χωρίς τα παραδοσιακά ορθογραφικά και συντακτικά λάθη, έχει αυξήσει τα ποσοστά επιτυχίας των επιθέσεων. Ακόμη πιο ανησυχητική είναι η χρήση των deepfakes. Έχουμε ήδη δει περιπτώσεις όπου στελέχη εταιρειών πείστηκαν να μεταφέρουν εκατομμύρια ευρώ μετά από βιντεοκλήσεις με «ψηφιακά ομοιώματα» των ανωτέρων τους.
Ωστόσο, ακόμη και εδώ, η λύση δεν είναι μόνο τεχνολογική αλλά και θεσμική. Η εκπαίδευση του προσωπικού και η θέσπιση αυστηρών πρωτοκόλλων επαλήθευσης (zero-trust architecture) αποδεικνύονται αποτελεσματικά αναχώματα. Το πραγματικό ρίσκο, λοιπόν, δεν είναι η «παντοδύναμη AI», αλλά η ανθρώπινη εφησυχασμένη φύση που εμπιστεύεται την οθόνη περισσότερο από τη λογική.
Συμπέρασμα: Μια διαρκής κούρσα εξοπλισμών
Η μάχη μεταξύ χάκερ και αμυνόμενων στην εποχή της τεχνητής νοημοσύνης θυμίζει μια κούρσα εξοπλισμών όπου κανείς δεν μπορεί να μείνει στάσιμος. Προς το παρόν, η πλάστιγγα γέρνει ελαφρώς προς την πλευρά της άμυνας, κυρίως λόγω των τεράστιων επενδύσεων από τους τεχνολογικούς κολοσσούς. Όμως, η ιστορία της πληροφορικής μας έχει διδάξει ότι κάθε νέα τεχνολογία περνά από μια περίοδο «ωρίμανσης» για τους εγκληματίες. Το γεγονός ότι δεν έχουν το πάνω χέρι σήμερα, δεν σημαίνει ότι δεν θα το διεκδικήσουν αύριο, ειδικά αν η πρόσβαση σε ισχυρά, ανεξέλεγκτα μοντέλα AI γίνει ευκολότερη.