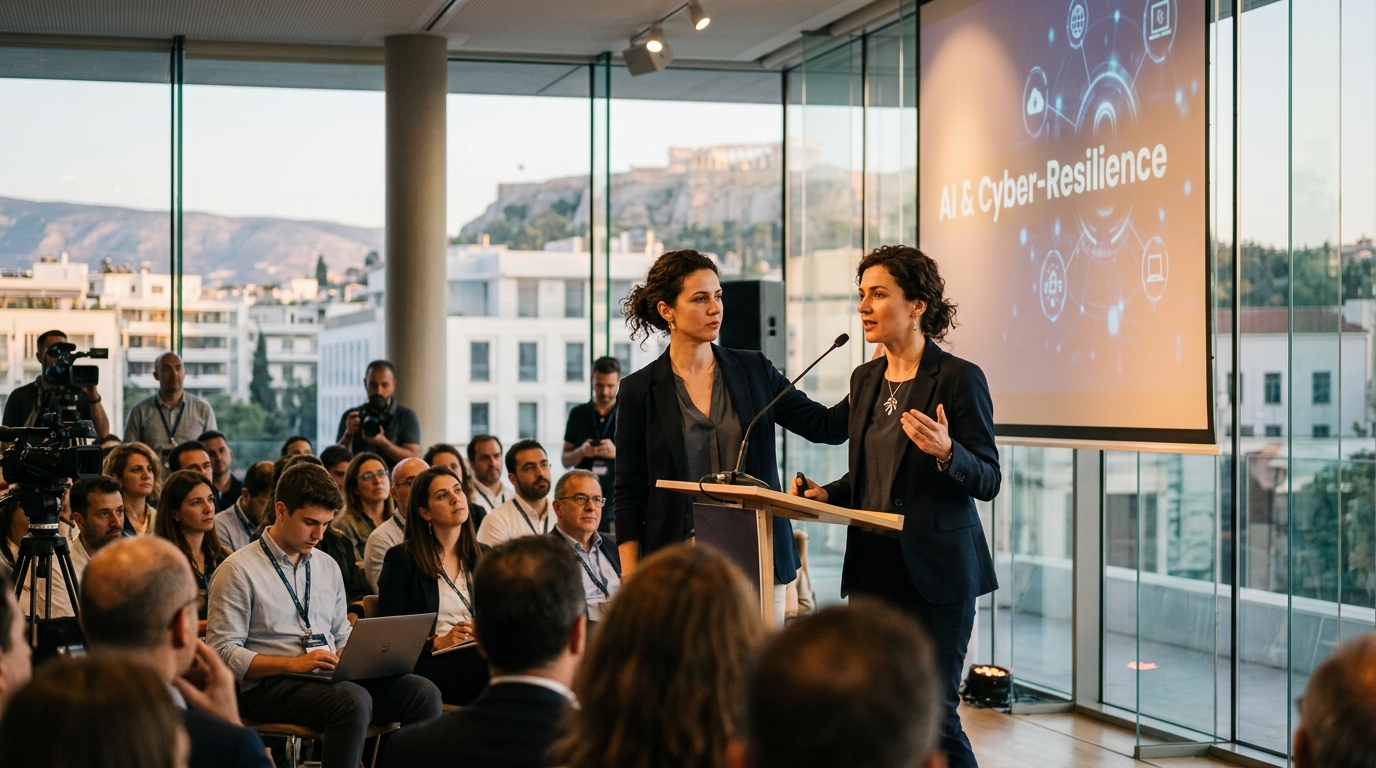
Σε μια εποχή όπου η ψηφιακή τεχνολογία διαπερνά κάθε πτυχή της κοινωνικής και οικονομικής δραστηριότητας, η έννοια της κυβερνοασφάλειας μεταλλάσσεται. Δεν πρόκειται πλέον για την απλή θωράκιση των συστημάτων, αλλά για μια συνεχή «Οδύσσεια» προς την κυβερνοανθεκτικότητα (cyber-resilience). Η πρόσφατη ανάλυση που αναδείχθηκε από την Odyssey, ηγετικό φορέα στον τομέα της ασφάλειας πληροφοριών, υπογραμμίζει μια κρίσιμη πραγματικότητα: η Τεχνητή Νοημοσύνη (AI) δεν είναι πλέον ένας μελλοντικός παράγοντας, αλλά ο κεντρικός πρωταγωνιστής στην αρένα των κυβερνοαπειλών και της άμυνας.
Η Διπλή Όψη του Ιανού: Η AI ως Όπλο και Ασπίδα
Η Τεχνητή Νοημοσύνη λειτουργεί ως ένας ισχυρός πολλαπλασιαστής ισχύος. Από τη μία πλευρά, οι κυβερνοεγκληματίες χρησιμοποιούν τη γεννητική AI (Generative AI) για να δημιουργήσουν εξαιρετικά πειστικές επιθέσεις phishing, να αυτοματοποιήσουν την ανακάλυψη τρωτών σημείων σε κώδικα και να αναπτύξουν πολυμορφικό κακόβουλο λογισμικό που μεταλλάσσεται για να αποφύγει τον εντοπισμό. Η ταχύτητα και η κλίμακα αυτών των επιθέσεων καθιστούν τις παραδοσιακές μεθόδους άμυνας παρωχημένες.
Από την άλλη πλευρά, η ίδια τεχνολογία αποτελεί το πιο ισχυρό εργαλείο στα χέρια των αμυνόμενων. Τα συστήματα AI μπορούν να αναλύουν τεράστιους όγκους δεδομένων σε πραγματικό χρόνο, εντοπίζοντας ανωμαλίες που θα ήταν αδύνατο να διακρίνει ο ανθρώπινος παράγοντας. Η ικανότητα της AI να προβλέπει επιθέσεις πριν αυτές εκδηλωθούν πλήρως είναι η βάση της νέας στρατηγικής ανθεκτικότητας. Ωστόσο, αυτή η «κούρσα εξοπλισμών» απαιτεί συνεχή εγρήγορση και επενδύσεις σε εξειδικευμένο προσωπικό.
Από την Προστασία στην Ανθεκτικότητα: Μια Στρατηγική Αλλαγή
Η παραδοσιακή προσέγγιση της κυβερνοασφάλειας επικεντρωνόταν στην αποτροπή της εισβολής. Η κυβερνοανθεκτικότητα, ωστόσο, αποδέχεται το αναπόφευκτο: κάποια στιγμή, ένα σύστημα θα παραβιαστεί. Το ερώτημα δεν είναι πλέον «αν» θα συμβεί μια επίθεση, αλλά «πώς» θα αντιδράσει ο οργανισμός όταν συμβεί. Η ανθεκτικότητα αφορά την ικανότητα ενός οργανισμού να συνεχίσει τη λειτουργία του κατά τη διάρκεια μιας επίθεσης και να ανακάμψει ταχύτατα μετά από αυτήν.
- Αυτοματοποιημένη Απόκριση: Η χρήση AI για την άμεση απομόνωση μολυσμένων τμημάτων του δικτύου.
- Συνεχής Παρακολούθηση: Η μετάβαση από περιοδικούς ελέγχους σε μια κατάσταση διαρκούς επιτήρησης.
- Εκπαίδευση Προσωπικού: Η αναγνώριση ότι ο ανθρώπινος παράγοντας παραμένει ο πιο αδύναμος αλλά και ο πιο κρίσιμος κρίκος.
Η Odyssey επισημαίνει ότι οι επιχειρήσεις στην Ελλάδα και την Κύπρο πρέπει να υιοθετήσουν μια ολιστική προσέγγιση, ενσωματώνοντας την AI όχι ως ένα μεμονωμένο εργαλείο, αλλά ως τον συνεκτικό ιστό της στρατηγικής τους για την επιβίωση στο ψηφιακό περιβάλλον.
Το Νομοθετικό Πλαίσιο και οι Προκλήσεις της Συμμόρφωσης
Η Ευρωπαϊκή Ένωση πρωτοπορεί με τη θέσπιση αυστηρών κανόνων, όπως η οδηγία NIS2 και η Πράξη για την Τεχνητή Νοημοσύνη (EU AI Act). Αυτά τα νομοθετήματα δεν αποτελούν απλώς γραφειοκρατικά εμπόδια, αλλά ένα πλαίσιο που αναγκάζει τις επιχειρήσεις να λάβουν σοβαρά υπόψη τη διαχείριση κινδύνου. Η συμμόρφωση απαιτεί βαθιά κατανόηση του πού και πώς χρησιμοποιείται η AI μέσα σε έναν οργανισμό, καθώς και τη διασφάλιση ότι τα δεδομένα που τροφοδοτούν αυτά τα συστήματα είναι ασφαλή και απαλλαγμένα από προκαταλήψεις.
«Η κυβερνοανθεκτικότητα στην εποχή της AI δεν είναι πλέον ένα τεχνικό ζήτημα, αλλά μια θεμελιώδης επιχειρηματική αξία που καθορίζει την εμπιστοσύνη των πελατών και τη μακροπρόθεσμη βιωσιμότητα», σημειώνουν αναλυτές του κλάδου.
Συμπερασματικά, η πρόκληση για τις σύγχρονες επιχειρήσεις είναι να δουν την AI όχι ως μια απειλή που πρέπει να περιοριστεί, αλλά ως μια ευκαιρία να αναβαθμίσουν την αμυντική τους ικανότητα. Η «Οδύσσεια» της ψηφιακής εποχής απαιτεί θάρρος, στρατηγική σκέψη και την αποδοχή ότι η τεχνολογία, όσο επικίνδυνη κι αν φαίνεται, είναι ο μόνος δρόμος προς μια ασφαλή και ανθεκτική μελλοντική πραγματικότητα.