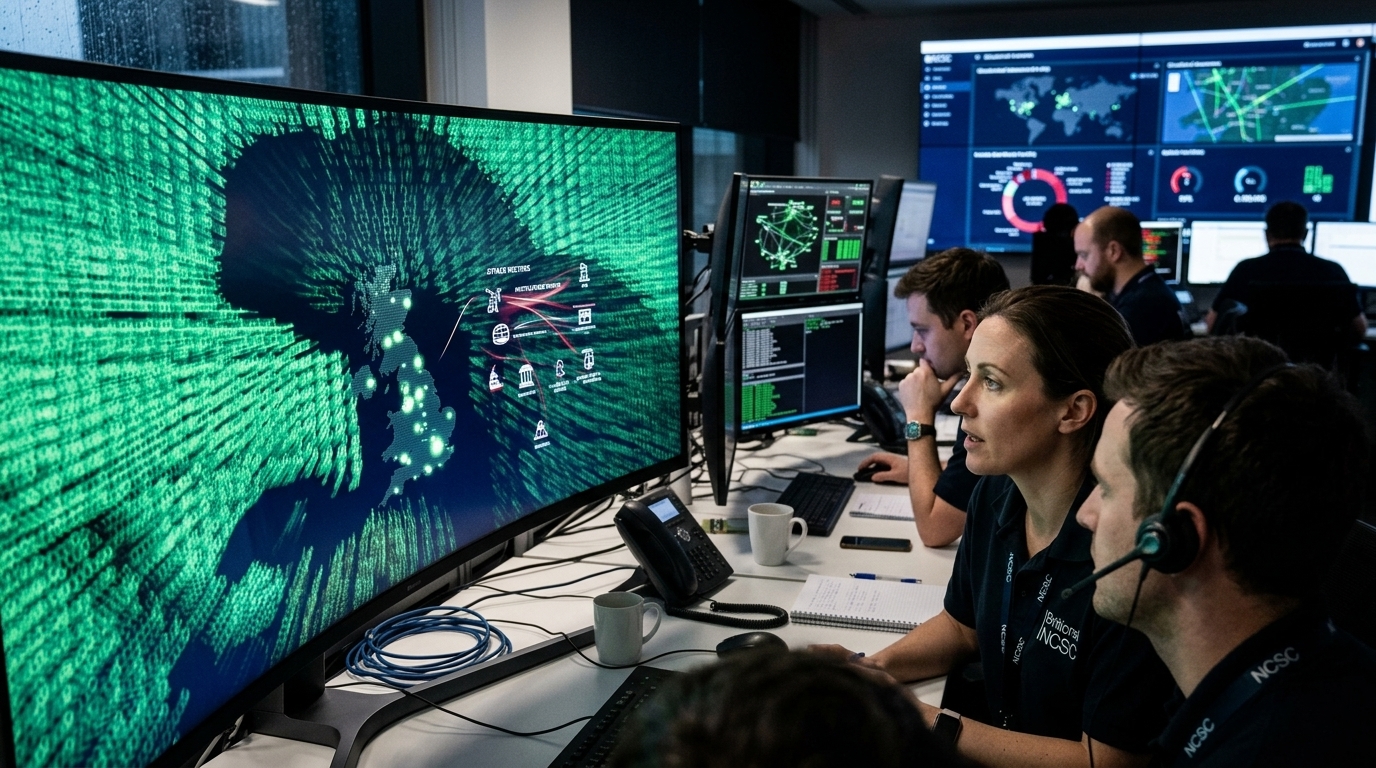
Η Μεγάλη Βρετανία βρίσκεται αντιμέτωπη με μια πρωτοφανή κλιμάκωση στον ψηφιακό χώρο, καθώς οι παραδοσιακές γραμμές μεταξύ κυβερνοεγκλήματος και κρατικής επιθετικότητας γίνονται όλο και πιο δυσδιάκριτες. Σύμφωνα με πρόσφατες δηλώσεις του Richard Horne, διευθύνοντος συμβούλου του Εθνικού Κέντρου Κυβερνοασφάλειας (NCSC), τα τρία τέταρτα των σοβαρών κυβερνοεπιθέσεων που στοχεύουν τις κρίσιμες εθνικές υποδομές του Ηνωμένου Βασιλείου συνδέονται πλέον άμεσα με εχθρικούς κρατικούς παράγοντες. Η αποκάλυψη αυτή, που έγινε κατά τη διάρκεια της διάσκεψης CYBERUK, υπογραμμίζει μια θεμελιώδη αλλαγή στο τοπίο των απειλών, όπου η Ρωσία, η Κίνα, το Ιράν και η Βόρεια Κορέα αναδεικνύονται ως οι κύριοι αρχιτέκτονες της ψηφιακής αποσταθεροποίησης.
Η Μετατόπιση από το Κέρδος στη Στρατηγική Δολιοφθορά
Για χρόνια, η κύρια ανησυχία των αρχών κυβερνοασφάλειας ήταν οι συμμορίες ransomware που επιδίωκαν γρήγορο οικονομικό κέρδος. Ωστόσο, τα νέα δεδομένα δείχνουν ότι το κίνητρο έχει μετατοπιστεί. Οι επιθέσεις σε δίκτυα ηλεκτροδότησης, συστήματα ύδρευσης, υγειονομικές υπηρεσίες και χρηματοπιστωτικά ιδρύματα δεν αποσκοπούν πλέον μόνο στην απόσπαση λύτρων, αλλά στη συλλογή πληροφοριών, την κατασκοπεία και, το κυριότερο, στην προετοιμασία του εδάφους για μελλοντική δολιοφθορά σε περίπτωση γεωπολιτικής κρίσης.
Ο Horne τόνισε ότι αυτοί οι κρατικοί παράγοντες είναι «υπομονετικοί και επίμονοι». Δεν αναζητούν απλώς μια τρύπα στην ασφάλεια για να προκαλέσουν άμεση ζημιά. Αντίθετα, επιδιώκουν να εγκατασταθούν αθόρυβα μέσα στα συστήματα, παραμένοντας απαρατήρητοι για μήνες ή και χρόνια. Αυτή η τακτική, γνωστή ως "Living off the Land", επιτρέπει στους επιτιθέμενους να χρησιμοποιούν νόμιμα εργαλεία διαχείρισης συστημάτων για να καλύψουν τα ίχνη τους, καθιστώντας τον εντοπισμό τους εξαιρετικά δύσκολο ακόμη και για τις πιο προηγμένες άμυνες.
Ο Άξονας των Ψηφιακών Απειλών: Ρωσία, Κίνα και Ιράν
Η έκθεση του NCSC κατονομάζει συγκεκριμένα κράτη που θεωρούνται οι μεγαλύτερες απειλές για τη βρετανική ασφάλεια. Η Ρωσία, με την εμπειρία της από τις συγκρούσεις στην Ουκρανία, χρησιμοποιεί τον κυβερνοχώρο ως επέκταση του συμβατικού πολέμου, στοχεύοντας να υπονομεύσει την υποστήριξη της Δύσης προς το Κίεβο. Η Κίνα, από την άλλη πλευρά, επικεντρώνεται στην κλοπή πνευματικής ιδιοκτησίας και τη στρατηγική διείσδυση σε υποδομές που θα μπορούσαν να της δώσουν πλεονέκτημα σε μια μελλοντική παγκόσμια αναμέτρηση. Το Ιράν χρησιμοποιεί τις κυβερνοεπιθέσεις ως μέσο ασύμμετρης απάντησης στις κυρώσεις και τις διπλωματικές πιέσεις.
- Ρωσία: Εστίαση σε ψυχολογικές επιχειρήσεις και αποσταθεροποίηση ενεργειακών δικτύων.
- Κίνα: Μακροπρόθεσμη διείσδυση και κατασκοπεία σε τεχνολογικούς τομείς αιχμής.
- Ιράν: Επιθετικές ενέργειες κατά κυβερνητικών υπηρεσιών και κρίσιμων παρόχων.
- Βόρεια Κορέα: Χρήση κυβερνοεπιθέσεων για τη χρηματοδότηση του εξοπλιστικού της προγράμματος μέσω κλοπής κρυπτονομισμάτων.
Η Τεχνητή Νοημοσύνη ως Πολλαπλασιαστής Ισχύος
Μια από τις πιο ανησυχητικές πτυχές της νέας πραγματικότητας είναι η ενσωμάτωση της Τεχνητής Νοημοσύνης (AI) στο οπλοστάσιο των επιτιθέμενων. Η AI επιτρέπει σε κρατικούς δρώντες να αυτοματοποιούν την ανακάλυψη ευπαθειών σε κλίμακα που ήταν προηγουμένως αδύνατη. Επιπλέον, χρησιμοποιείται για τη δημιουργία εξαιρετικά πειστικών εκστρατειών phishing, οι οποίες μπορούν να παρακάμψουν ακόμη και εκπαιδευμένους χρήστες. Ο κίνδυνος δεν έγκειται μόνο στην πολυπλοκότητα των επιθέσεων, αλλά και στην ταχύτητά τους. Η ικανότητα ενός συστήματος AI να αναλύει κώδικα και να βρίσκει «κερκόπορτες» μέσα σε δευτερόλεπτα αναγκάζει τους αμυνόμενους να υιοθετήσουν παρόμοιες τεχνολογίες για να ανταπεξέλθουν.
«Δεν βρισκόμαστε πλέον σε μια κατάσταση όπου μπορούμε απλώς να χτίζουμε τείχη. Πρέπει να οικοδομήσουμε ανθεκτικότητα που να υποθέτει ότι ο εχθρός βρίσκεται ήδη μέσα», δήλωσε χαρακτηριστικά ο Horne.
Η βρετανική κυβέρνηση, αναγνωρίζοντας τη σοβαρότητα της κατάστασης, έχει ξεκινήσει μια σειρά από πρωτοβουλίες για την ενίσχυση της «ψηφιακής ανθεκτικότητας» (cyber resilience). Αυτό περιλαμβάνει αυστηρότερα πρότυπα ασφαλείας για τους παρόχους κρίσιμων υποδομών και στενότερη συνεργασία μεταξύ του δημόσιου και του ιδιωτικού τομέα. Ωστόσο, η πρόκληση παραμένει τεράστια, καθώς πολλές από τις υποδομές βασίζονται σε παρωχημένα συστήματα (legacy systems) που δεν σχεδιάστηκαν ποτέ για να αντιμετωπίσουν τις σύγχρονες ψηφιακές απειλές.
Συμπέρασμα: Ένας Διαρκής Ψυχρός Πόλεμος στον Κυβερνοχώρο
Η αποκάλυψη ότι το 75% των επιθέσεων είναι κρατικά καθοδηγούμενες αλλάζει το αφήγημα της κυβερνοασφάλειας από ένα τεχνικό ζήτημα σε ένα ζήτημα εθνικής κυριαρχίας. Η Μεγάλη Βρετανία, ως κομβικός παίκτης στη διεθνή σκηνή, αποτελεί φυσικό στόχο. Η απάντηση σε αυτή την απειλή δεν απαιτεί μόνο προηγμένη τεχνολογία, αλλά και μια νέα διπλωματική προσέγγιση που θα θέτει κόκκινες γραμμές στον ψηφιακό χώρο, παρόμοιες με αυτές που ισχύουν στον φυσικό κόσμο. Η ψηφιακή ειρήνη φαίνεται πλέον ως μια μακρινή ουτοπία, καθώς ο κυβερνοχώρος μετατρέπεται στο κύριο πεδίο μάχης του 21ου αιώνα.