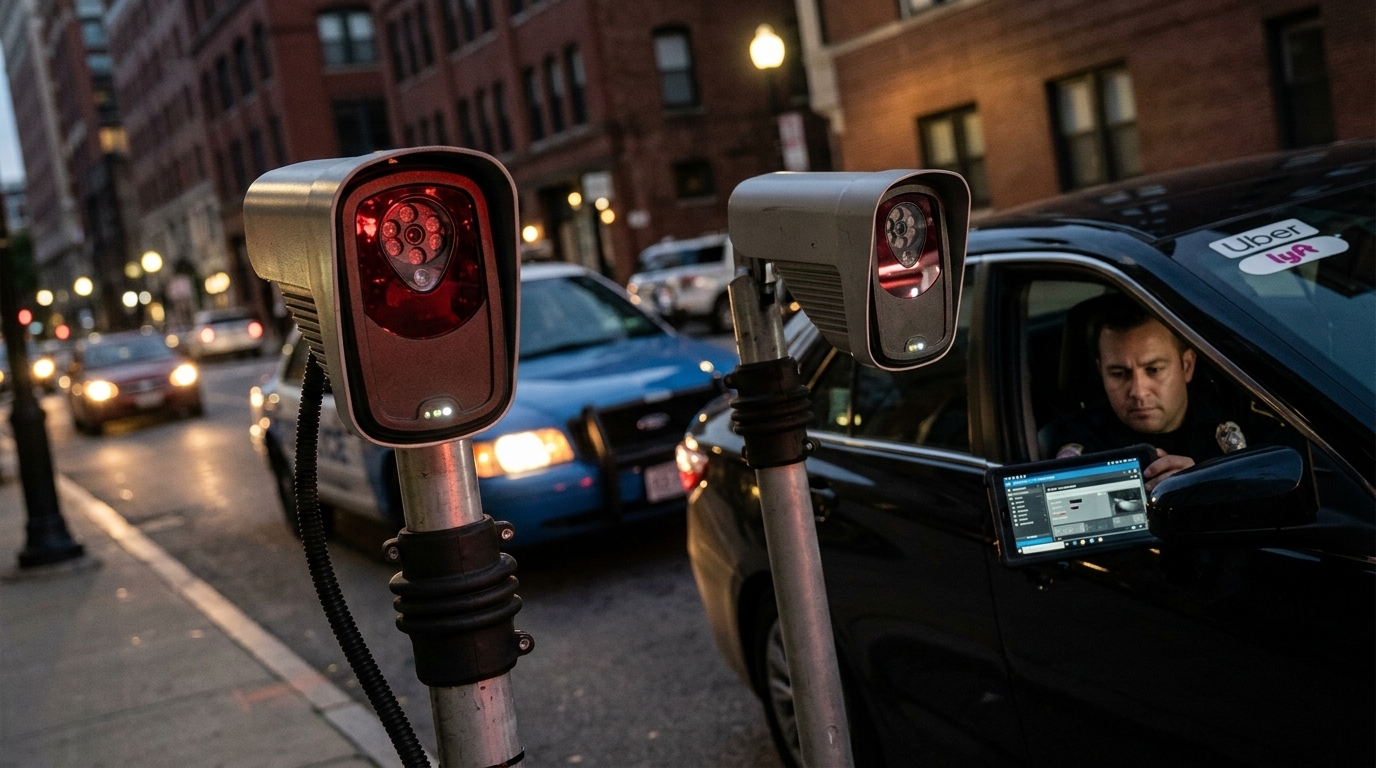
Νέες αποκαλύψεις φέρνουν στο φως την έκταση των φιλοδοξιών της εταιρείας επιτήρησης Flock Safety, η οποία φέρεται να σχεδίαζε τη μετατροπή εκατοντάδων χιλιάδων οχημάτων Uber και Lyft σε ένα δίκτυο κινητών καμερών ανάγνωσης πινακίδων κυκλοφορίας. Σύμφωνα με έγγραφα που εξασφάλισε η 404 Media, η εταιρεία παρουσίασε πέρυσι ένα σχέδιο για τη συλλογή δεδομένων από 350.000 dashcams της εταιρείας Nexar, επεκτείνοντας το δίκτυο επιτήρησής της πέρα από τις σταθερές κάμερες σε στύλους.
Η «εκπαίδευση» της αστυνομίας και οι εσωτερικές τριβές
Παρόλο που η Flock υποστήριξε ότι η συνεργασία δεν προχώρησε, τα έγγραφα αποκαλύπτουν μια αμφιλεγόμενη στρατηγική προσέγγισης των αρχών. Η εταιρεία φέρεται να παρέχει στους αστυνομικούς έναν «οδηγό καθοδήγησης» για το πώς να πείθουν τα δημοτικά συμβούλια, προτρέποντάς τους να ενημερώνουν τους αξιωματούχους ιδιωτικά πριν από τις δημόσιες συνεδριάσεις και να μετατοπίζουν τη συζήτηση από το οικονομικό κόστος στο «κόστος του ανεξιχνίαστου εγκλήματος».
Επιπλέον, πρώην στέλεχος της εταιρείας παραιτήθηκε καταγγέλλοντας ότι η Flock παρείχε απευθείας πρόσβαση στις κάμερες στις υπηρεσίες ICE και CBP μέσω πιλοτικού προγράμματος, ενώ εσωτερικά διαβεβαίωνε το προσωπικό για το αντίθετο.
Δικαστική απόφαση-σταθμός για την ιδιωτικότητα
Την ίδια στιγμή, ομοσπονδιακός δικαστής στο Μισισιπή εξέδωσε μια ιστορική απόφαση, κρίνοντας ότι τα λεγόμενα «cell tower dumps» —η υποχρεωτική παράδοση δεδομένων για κάθε συσκευή που συνδέθηκε σε έναν πύργο κινητής τηλεφωνίας σε συγκεκριμένο χρόνο— παραβιάζουν την Τέταρτη Τροπολογία του Συντάγματος των ΗΠΑ. Ο δικαστής Carlton Reeves τόνισε ότι η κυβέρνηση δεν μπορεί να ερευνά «ένα ολόκληρο άχυρο επειδή μπορεί να περιέχει μια βελόνα».
Κυβερνοεπιθέσεις σε υποδομές και αμυντικές βιομηχανίες
Στο μέτωπο της κυβερνοασφάλειας, οι επιθέσεις σε συστήματα ύδρευσης έχουν πλέον αναφερθεί σε τουλάχιστον 12 πολιτείες των ΗΠΑ, με τις αρχές να υποπτεύονται χάκερ που υποστηρίζονται από το Ιράν. Παράλληλα, η IEH Corporation, προμηθευτής εξαρτημάτων για πυραυλικά συστήματα όπως οι Patriot, αποκάλυψε παραβίαση σε εταιρικό λογαριασμό email μέσω επίθεσης phishing, γεγονός που ενδέχεται να εξέθεσε ευαίσθητα τεχνικά δεδομένα.