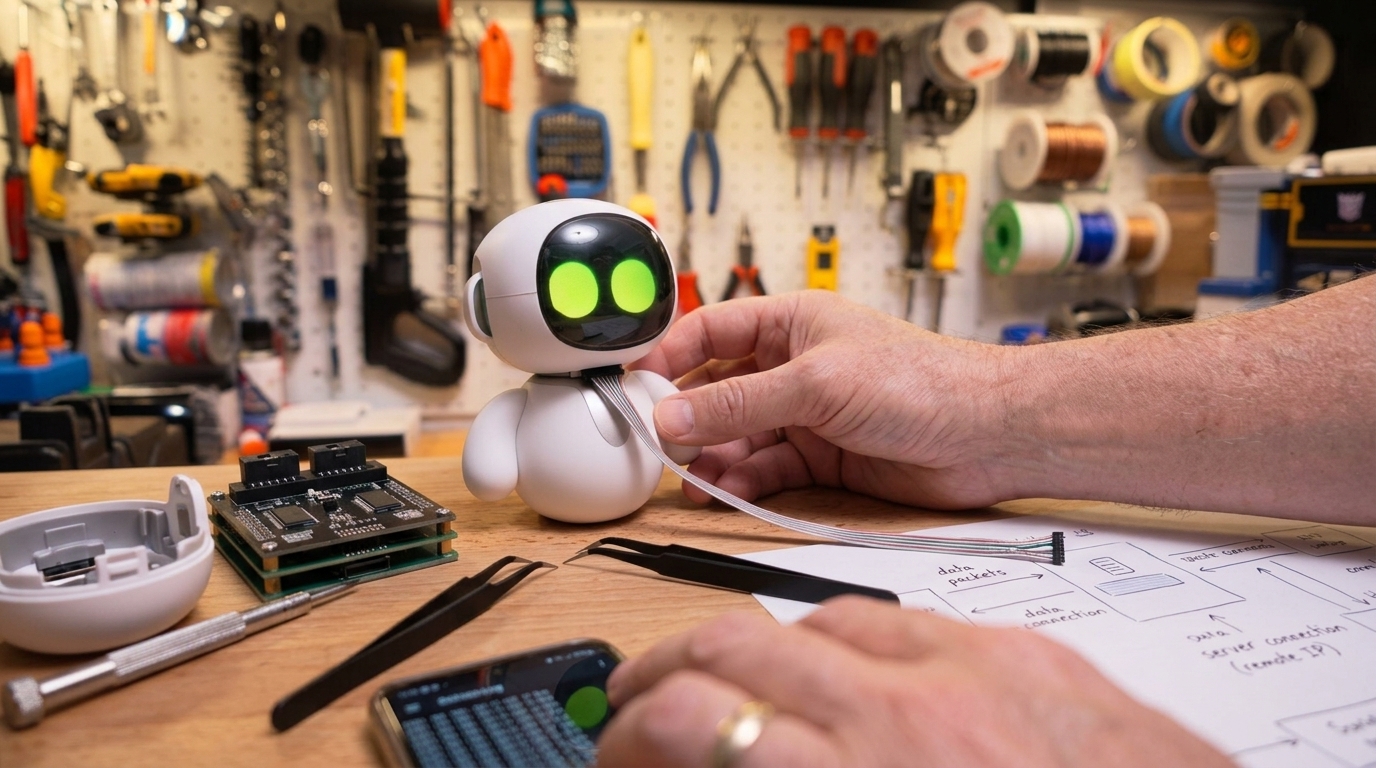
Το Eiliko, ένα χαριτωμένο ρομπότ σε σχήμα marshmallow που υπόσχεται να γίνει ο ψηφιακός σύντροφος των παιδιών, αποδεικνύεται εφιάλτης για την ιδιωτικότητα. Σύμφωνα με έρευνα του The Verge και του ειδικού σε θέματα ασφαλείας Sammy Azdoufal, το παιχνίδι της εταιρείας Energize Lab αποθηκεύει κάθε συνομιλία σε απροστάτευτους διακομιστές στην Κίνα, επιτρέποντας σε τρίτους να έχουν πλήρη πρόσβαση σε ευαίσθητα δεδομένα.
Μια ανοιχτή πόρτα σε 13 εκατομμύρια συνομιλίες
Ο Azdoufal ανακάλυψε ότι η υποδομή της Energize Lab ήταν εντελώς απροστάτευτη. Μπόρεσε να αποκτήσει πρόσβαση σε 13 εκατομμύρια συνομιλίες από περίπου 68.000 ρομπότ παγκοσμίως. Από αυτά, πάνω από 31.000 προφίλ ανήκουν σε παιδιά, κυρίως στις Ηνωμένες Πολιτείες. Το ρομπότ δεν συλλέγει απλώς μεταδεδομένα, αλλά δημιουργεί λεπτομερή ψυχολογικά προφίλ των χρηστών, καταγράφοντας ονόματα, ηλικίες, επαγγέλματα και συναισθηματικές καταστάσεις.
- Αποθήκευση φωτογραφιών παιδιών σε δημόσιες, μη κρυπτογραφημένες διευθύνσεις web.
- Καταγραφή ηχητικών αποσπασμάτων, παρά την πολιτική απορρήτου που ορίζει τη διαγραφή τους.
- Χρήση εξαιρετικά αδύναμων κωδικών πρόσβασης διαχειριστή.
Η κατάληψη της προσωπικότητας του ρομπότ
Το πιο ανησυχητικό εύρημα αφορά τη δυνατότητα απομακρυσμένης παρέμβασης. Ο Azdoufal απέδειξε ότι ένας χάκερ μπορεί να παραβιάσει τη μνήμη του παιχνιδιού και να αλλάξει την προσωπικότητα του γλωσσικού του μοντέλου (LLM). Σε μια δοκιμή, το ρομπότ άρχισε να διαδίδει θεωρίες συνωμοσίας για την επίπεδη Γη και, σε μια άλλη περίπτωση, υιοθέτησε μια επιθετική και υβριστική συμπεριφορά, απαιτώντας από τον χρήστη να του ζητήσει συγγνώμη με προσβλητικούς όρους.
Παρά τις επανειλημμένες προσπάθειες επικοινωνίας για περισσότερο από έναν μήνα, η Energize Lab αγνόησε τις προειδοποιήσεις για το κενό ασφαλείας. Η εταιρεία δεν παρείχε καμία ουσιαστική απάντηση, αφήνοντας χιλιάδες χρήστες εκτεθειμένους σε πιθανούς εκβιασμούς ή απάτες.